
- OMX Baltic0,1%317,31
- OMX Riga−0,17%960,99
- OMX Tallinn0,12%2 204,35
- OMX Vilnius0,07%1 493,8
- S&P 5000,3%7 608,58
- DOW 30−0,1%52 042,63
- Nasdaq 0,61%26 139,17
- FTSE 1000,48%10 709,24
- Nikkei 2250,69%63 923
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,87
- GBP/EUR0,00%1,17
- EUR/RUB0,00%97,41
- OMX Baltic0,1%317,31
- OMX Riga−0,17%960,99
- OMX Tallinn0,12%2 204,35
- OMX Vilnius0,07%1 493,8
- S&P 5000,3%7 608,58
- DOW 30−0,1%52 042,63
- Nasdaq 0,61%26 139,17
- FTSE 1000,48%10 709,24
- Nikkei 2250,69%63 923
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,87
- GBP/EUR0,00%1,17
- EUR/RUB0,00%97,41
Tähelepanu! Artikkel on enam kui 5 aastat vana ning kuulub väljaande digitaalsesse arhiivi. Väljaanne ei uuenda ega kaasajasta arhiveeritud sisu, mistõttu võib olla vajalik kaasaegsete allikatega tutvumine
Apple võitleb Suure Venna vastu

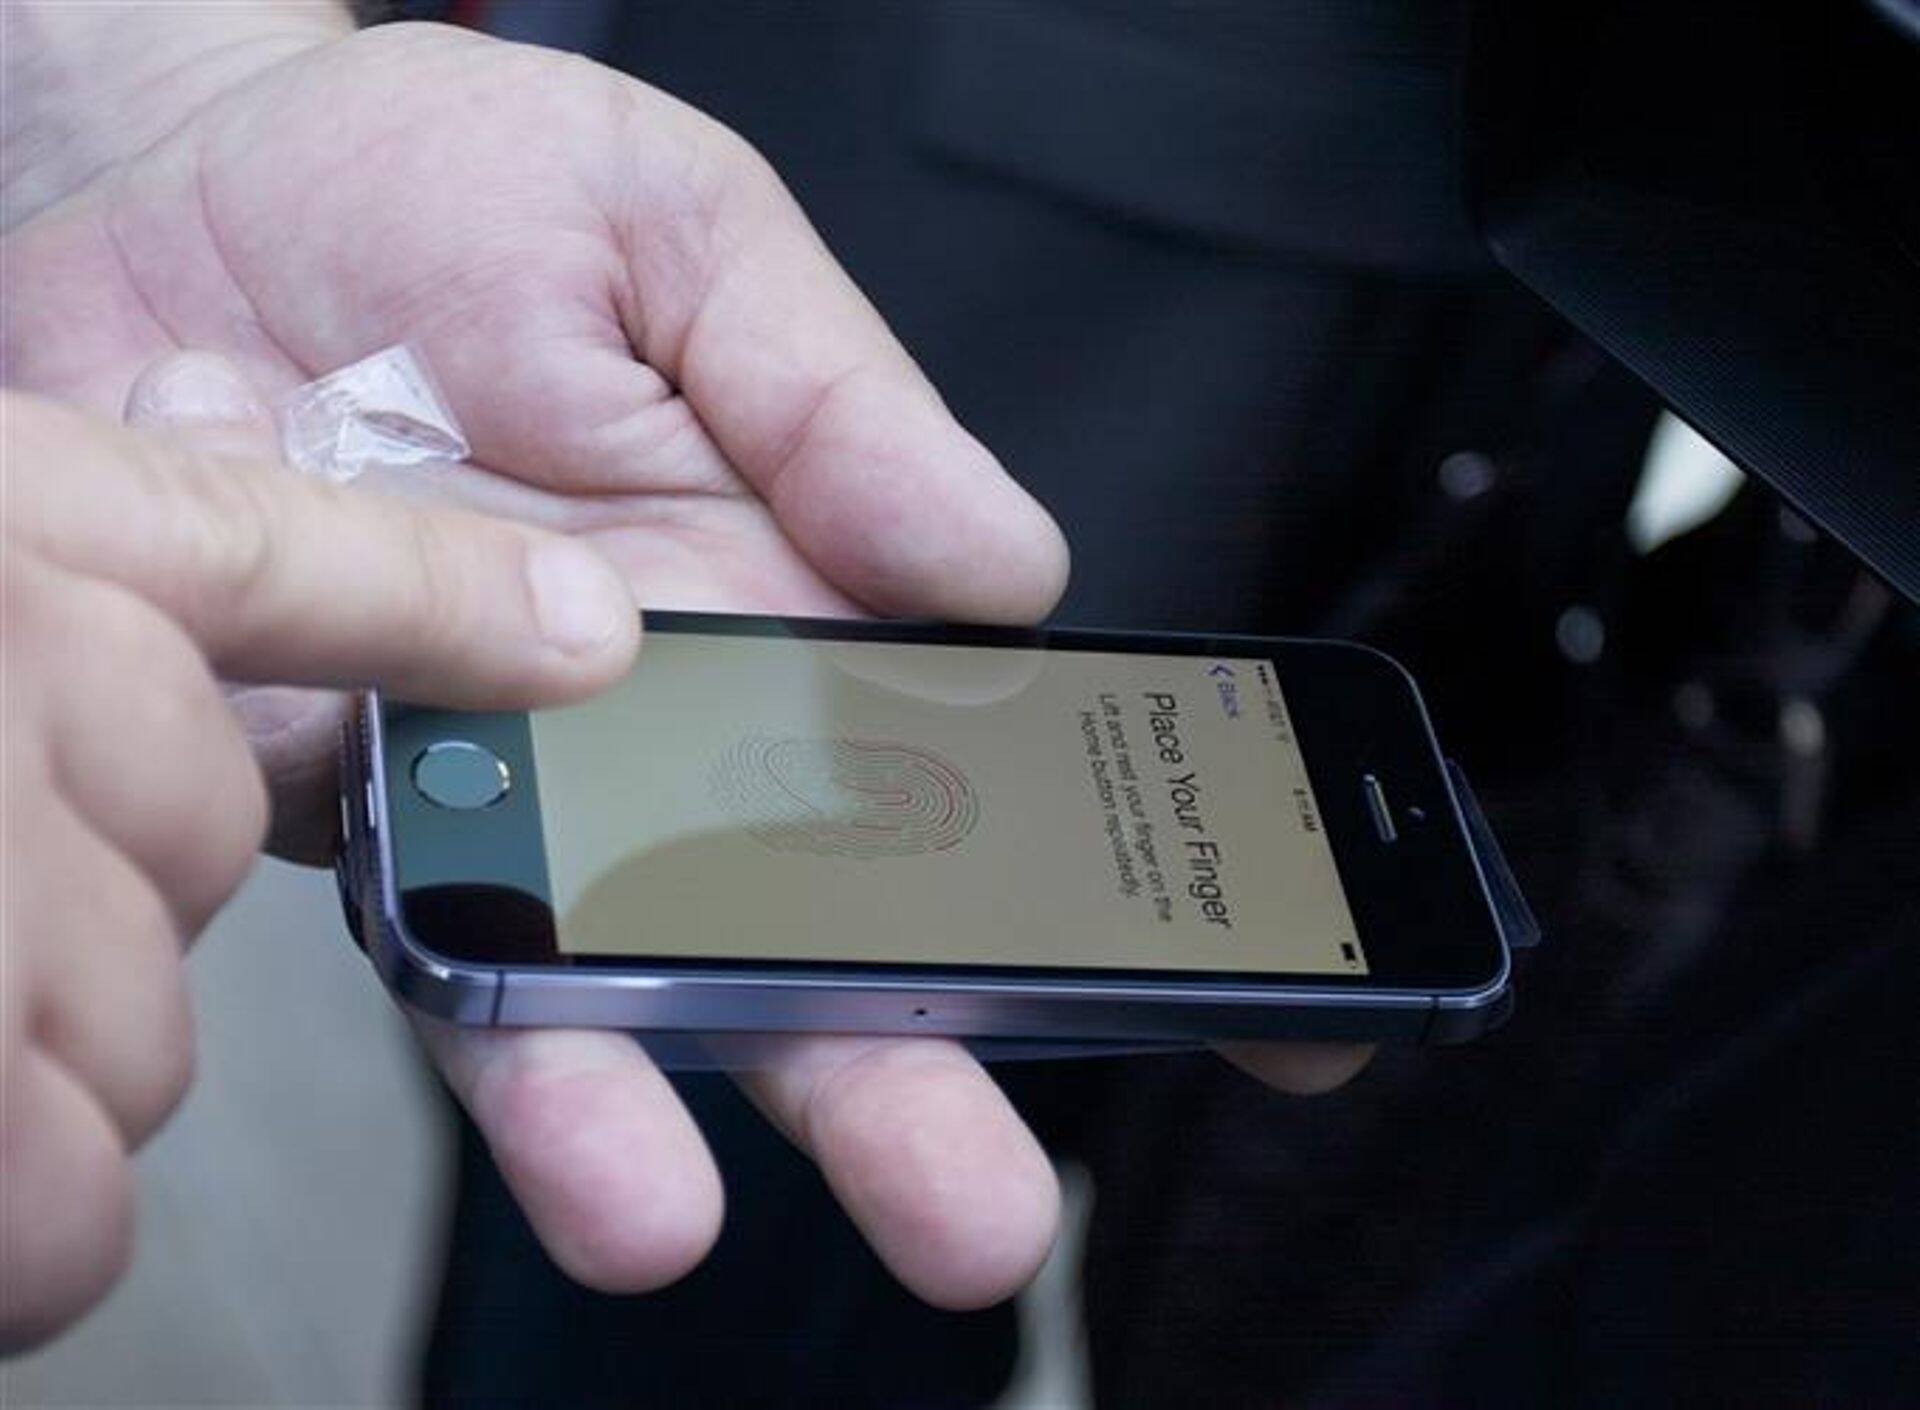
USA valitsus soovib Apple’ilt tehnilist tuge, et dekrüptida San Bernardino 2015. aasta detsembrikuise terrorirünnaku ühele korraldajale Syed Rizwan Farookile kuulunud nutitelefonis iPhone 5c sisalduvaid andmeid. Apple’i operatsioonisüsteemiga on kogu telefoni sisu ilma parooli sisestamata krüpteeritud. Parooli kümnekordsel valesti sisetamisel käivitub andmete automaatse kustutamise funktsioon.
Nüüd ootab valitsus, et Apple looks operatsioonisüsteemist uue versiooni, mis võimaldaks kustutusfunktsiooni välja lülitada, et siis võimsate arvutite abil miljonite katsetustega õige paroolini jõuda. Valitsus on seisukohal, et Apple saab luua tarkvara, mida on võimalik kasutada ainult Farookile kuulunud seadme juures.
Vabariiklaste partei esindajad ja presidendikandidaadid on asunud valitsuse nõudmist toetama, viidates isegi vajadusele lisada riigi seadustesse paragrahv, mis nõuaks tehnoloogiafirmadelt oma toodetele n-ö tagaukse ehitamist.
Apple'i vastuväited
Valitsus loodab, et Farooki telefoni lahtimuukimisega saavad uurijad infot terrorirünnaku korraldamise kohta, kuid see oleks võimalik vaid juhul, kui Farook ei kasutanud spetsiaalseid äppe, mis kogu teabe sidepidamise kohta otsekohe kustutavad.
Apple’i hinnangul võimaldaks selline tarkvara FBI-l või kellel tahes igasse iPhone’i sisse murda. Apple’i tegevjuht Tim Cook märgib klientidele edastatud kirjas, et taoline opsüsteemi versioon võib sattuda halbadesse kätesse ja kujutaks iseenesest ohtlikku pretsedenti.
„Valitsusel võib tekkida tahe veelgi rohkem kodanike isiklikku ellu tungida, lugeda erakirju, uurida inimeste ravi- või finantsandmeid, tuvastada asukohta või jälgida isegi telefonide kaameraid ja kuulata pealt mikrofone ilma inimeste endi teadmata,“ lisab Cook Reutersi vahendusel.
Kellel on õigus?
Apple looks vastava tarkvara eeldatavasti oma laboratooriumis ja see oleks varguse eest kaitstud samamoodi nagu kogu muu Apple’i tarkvara. Seni pole teada ühtegi juhtu, kus Apple’ilt oleks varastatud mõni lähtekood või krüpteeringu võti.
Samuti ei toimiks selline tarkvara iPhone 5c-st uuemate seadmete puhul, kus turvameetmeid on veelgi mitmekesistatud.
Küll aga looks Apple riigivõimu esindajate käsul esimese tarkvaratootjana ise vahendi oma toodete lahtimuukimiseks. Tehnoloogiafirmad ja õigusbürood on veendunud, et selline pretsedent kutsuks esile terve rea uusi samasisulisi nõudmisi erinevatelt instantsidel nii kodumaal kui ka piiri taga. Tehnoloogidele on vastuvõetamatu idee, et teadlikult luuakse vahend, mis seadmete turvalisust kahjustab.

Hetkel kuum
Hetkel kuum


TTJA menetlus tuvastas rikkumised


Tallinna lennujaamale ollakse võlgu poolteist miljonit




TTJA menetlus tuvastas rikkumised



Kohtunik: hagi on hästi mahukas ja hõre, nõue väga suur


Podcastid









Enimloetud
1
3
TTJA menetlus tuvastas rikkumised
Viimased uudised
Tagasi Äripäeva esilehele