
- OMX Baltic0,35%321,27
- OMX Riga0,51%964,21
- OMX Tallinn1%2 248,66
- OMX Vilnius−0,1%1 512,68
- S&P 500−0,17%7 670,84
- DOW 30−0,26%51 349,92
- Nasdaq −0,09%26 797,54
- FTSE 100−0,45%10 636,71
- Nikkei 2251,97%66 770,63
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,88
- GBP/EUR0,00%1,17
- EUR/RUB0,00%95,05
Tähelepanu! Artikkel on enam kui 5 aastat vana ning kuulub väljaande digitaalsesse arhiivi. Väljaanne ei uuenda ega kaasajasta arhiveeritud sisu, mistõttu võib olla vajalik kaasaegsete allikatega tutvumine
Ettevõtteid ootavad ees suured IT-investeeringud
Kõik ettevõtted peavad aasta jooksul üle vaatama oma IT-süsteemid ja viisid, kuidas kogutud andmeid töödeldakse, sest 2018. aasta mais rakenduvad Euroopa Liidus andmekaitse uued põhimõtted.
10
miljonit eurot peavad hinnanguliselt investeerima suured ettevõtted selleks, et viia oma tegevusGDPRiga kooskõlla.
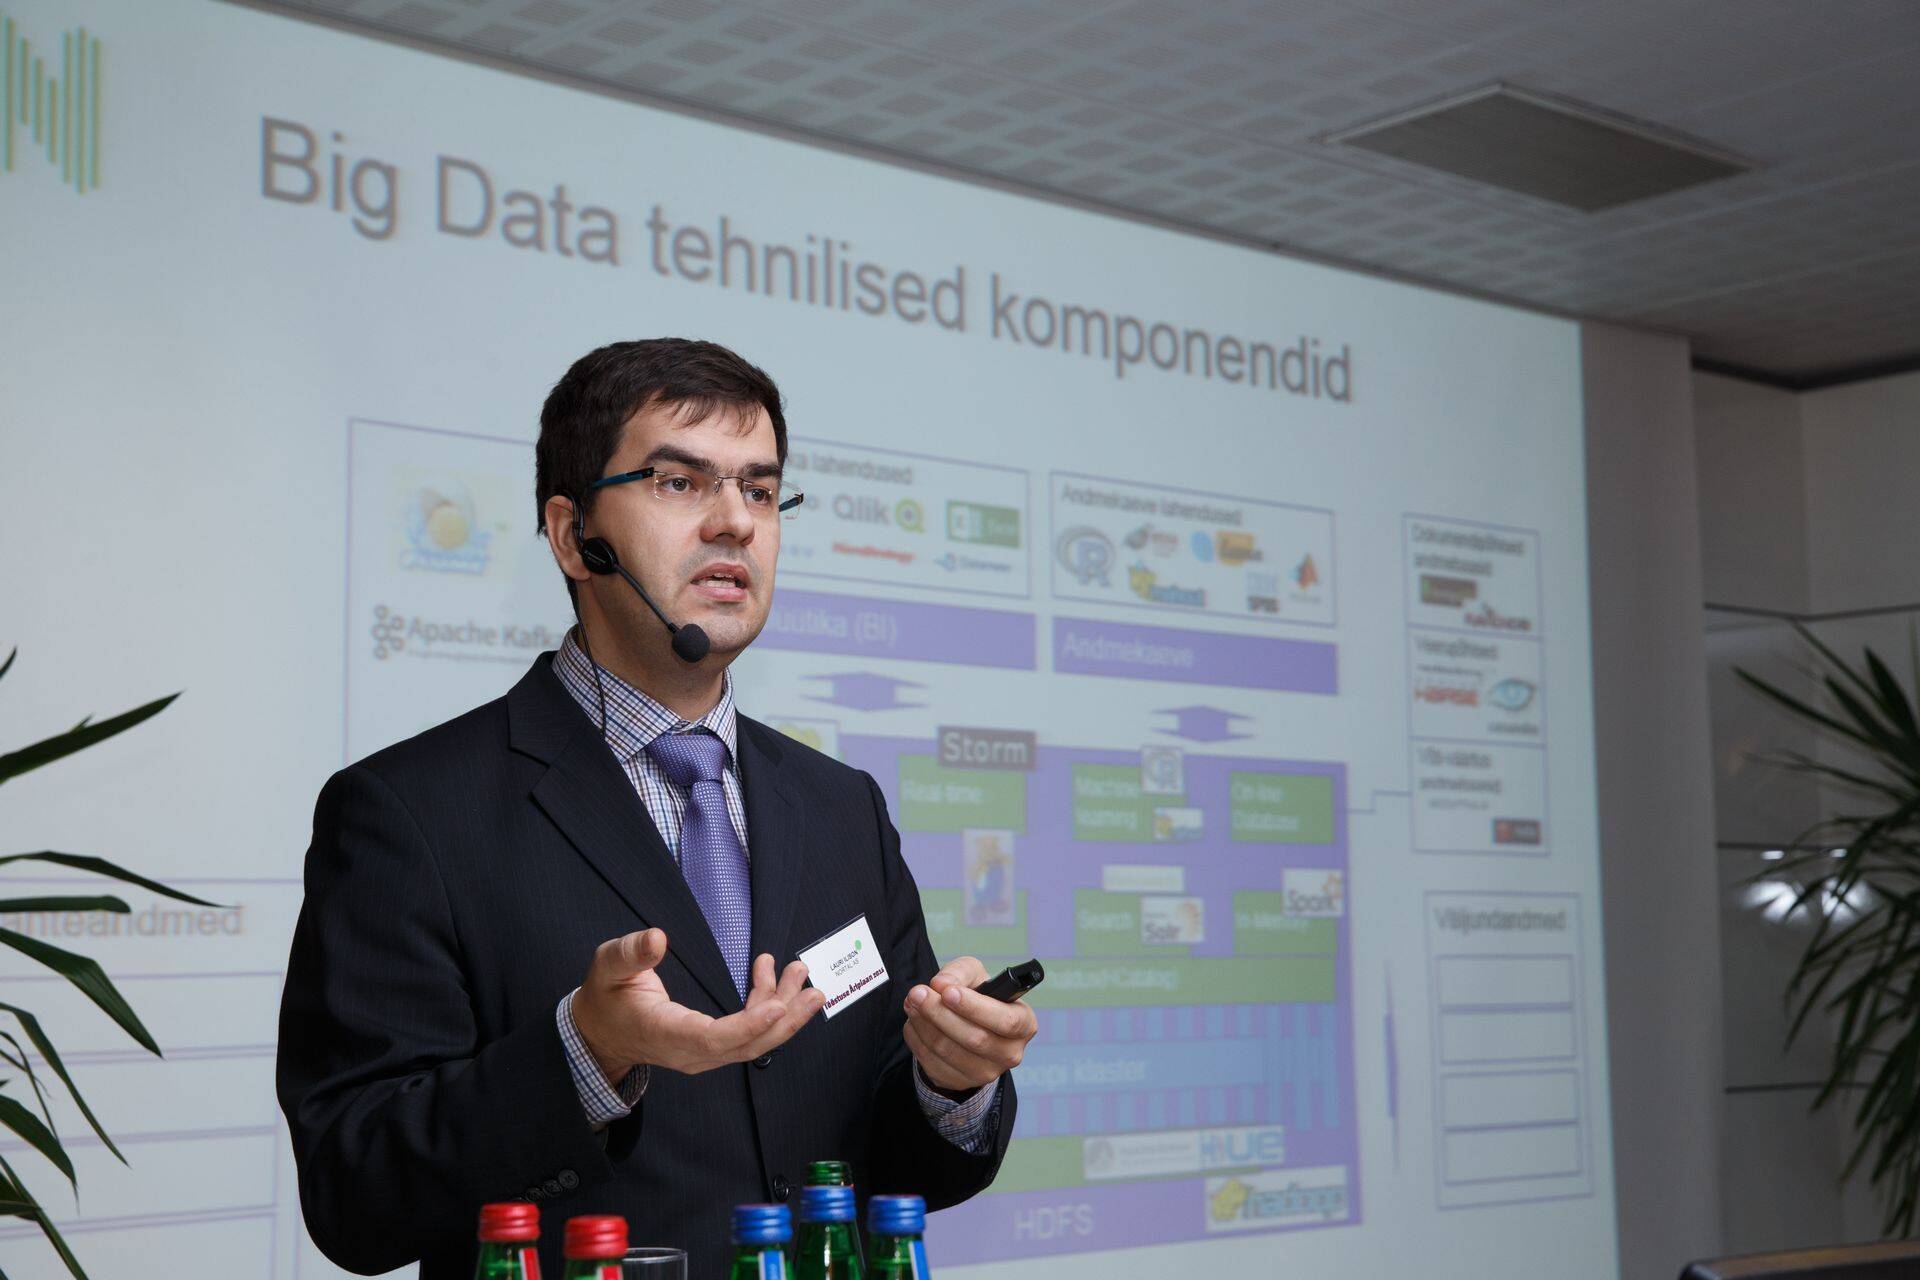
“Praegu ettevõtted isegi ei tea, milliseid andmeid neil on,” sõnas Nortali suurandmete ja masinõppe valdkonna juht Lauri Ilison. “IT-juhil on ülevaade infosüsteemidest, aga kui küsida, milliseid andmeid infosüsteemides on ja millised neist on personaalset identifitseerimist võimaldavad, siis vastust pole. Infosüsteeme pole sellise pilguga vaadatud.”
Olukord on Ilisoni hinnangul väga tõsine, sest ELi uus andmekaitsemäärus (general data protection regulation ehk GDPR) muudab kardinaalselt seda, kuidas ettevõtted andmetega ümber käivad.
Pane tähele
Kuidas viia äri nõuetega vastavusse?
16. mail toimub Radisson Blue Hotel Olümpias seminar, kus GDPRi eksperdid Nortalist ja Triniti Advokaadibüroost räägivad sellest, kuidas viia äriprotsessid ja neid toetavad IT-süsteemid vastavusse uue andmekaitseseaduse nõuetega.
Osalejad saavad ülevaate sellest, kuidas juhid peaksid GDPRist mõtlema, ning näidatakse samm-sammult, mida tuleks teha, et saavutada tehniline valmisolek.
Paljud ettevõtted pole aga praegu veel isegi selle peale mõtlema hakanud ning uuringufirma Gartner hinnangul ei suuda pooled ettevõtetest reegleid täita veel ka järgmise aasta lõpus. See võib aga kaasa tuua kopsaka trahvi: määruse järgi kuni 20 miljonit eurot või 4% ettevõtte ülemaailmsest käibest. Kuigi Eestil on lubatud luua oma trahvivahemikud, peavad need olema sama tõhusad kui määruses nimetatud kuni 20 miljonit eurot või 4% käibest.
“Kui praegu näevad ettevõtted, et klientidelt kogutud andmed on justkui nende vara, siis alates järgmise aasta 25. maist on inimestel hulga kergem öelda, et andmed kuuluvad inimestele, kes on andmed ettevõttele andnud,” ütles Ilison ja selgitas, et inimesel on tulevikus õigus küsida, milliseid andmeid tema kohta on kogutud. “Kui tuleb inimene ja nõuab, et temaga seotud andmed tuleb kustutada, siis kuidas ettevõte üldse teab, milliseid andmeid neil tema kohta on? See on suur väljakutse!”
Mahukas töö
Ilison paneb juhtidele südamele, et viimane aeg teemaga tegelema hakata on praegu, sest ainuüksi andmetest ülevaate saamine võtab omajagu aega. Eriti, kui tegemist on suure ja ajalooga ettevõttega, kus aastakümnete jooksul on arendatud paljusid infosüsteeme. Isegi, kui on selge, millised andmed kus asuvad, tuleb välja mõelda, kuidas saavutada tehniline võimekus, et andmeid vajadusel kustutada nõnda, et infosüsteemid pärast seda katki ei läheks.
GDPR sunnib uuendama ka selliseid vanu IT-süsteeme, millega praegu enam keegi aktiivselt ei tegele. “Kui alustada nende uuendamise planeerimisega kuue kuu pärast, on tuli juba nõnda takus, et valed valikud on kiired tulema,” hoiatab Ilison. “Iga juht peaks endalt küsima, kas tal on tegevuskava, et muuta ettevõte GDPRi nõuetele vastavaks.”
Euroopa Liidu uus andmekaitsemäärus (GDPR)
Võeti vastu eelmisel aastal.
Järgmise aasta 25. mail lõpeb üleminekuperiood ning selleks ajaks peavad kõik ELi ettevõtted ja asutused, kes töötlevad isikuandmeid, oma operatsioonid sellega vastavusse viima.
Ettevõtetele tähendavad uued reeglid täiendavaid ülesandeid andmete kogumisel, kasutamisel ja turvalisuse tagamisel.
Näiteks kuuluvad andmed, mida ettevõte kliendi kohta on kogunud, kliendile ja selleks, et ettevõte saaks neid kasutada, peab olema töötlemise alus: seadus, leping või kliendi kirjalik nõusolek.
Nõusoleku võib klient igal hetkel tagasi võtta, samuti on tal õigus nõuda, et ettevõte kustutaks kõik tema kohta kogutud andmed või annaks need kliendile üle sellisel moel, et klient saaks nendega minna teise teenusepakkuja juurde.
20 miljonit eurot võib saada trahvi ettevõte, kes ei täida GDPRi nõudeid. Trahv võib olla kopsakamgi, kui 4% globaalsest käibest on suurem kui 20 miljonit eurot.
Kuigi Eestil on lubatud luua oma trahvivahemikud, peavad need olema sama tõhusad kui määruse sanktsioonid.
Autor: Aali Lilleorg, Ituudised.ee toimetaja

Hetkel kuum
Hetkel kuum






- PRO
Suur uusarenduste ülevaade

Kohtumaja fuajees lahvatas pikk sõnasõda

Podcastid












Enimloetud
1
Viimased uudised
Märkimisperiood kestab kuni 9. oktoobrini
Investeerimiseksperiment
Tagasi Äripäeva esilehele