
- OMX Baltic−0,38%316,92
- OMX Riga0,85%962,71
- OMX Tallinn−0,02%2 199,2
- OMX Vilnius0,05%1 501,53
- S&P 5001,49%7 764,7
- DOW 300,71%52 048,83
- Nasdaq 2,26%27 122,09
- FTSE 1000,2%10 759,99
- Nikkei 2251,38%65 018,95
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,87
- GBP/EUR0,00%1,17
- EUR/RUB0,00%96,13
- OMX Baltic−0,38%316,92
- OMX Riga0,85%962,71
- OMX Tallinn−0,02%2 199,2
- OMX Vilnius0,05%1 501,53
- S&P 5001,49%7 764,7
- DOW 300,71%52 048,83
- Nasdaq 2,26%27 122,09
- FTSE 1000,2%10 759,99
- Nikkei 2251,38%65 018,95
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,87
- GBP/EUR0,00%1,17
- EUR/RUB0,00%96,13
- ST
Eksperdid: ettevõtte küberturvalisus algab juhist
Eesti inimesed kaotasid mullu petturitele 31 miljonit eurot ehk ligi kolm korda rohkem kui aasta varem ning RIA hinnangul jätkub tänavu üldjoontes sama suund. Samal ajal muutuvad pettused üha usutavamaks ja professionaalsemaks ning ettevõtete kaitsmisel ei saa loota üksnes töötajate tähelepanelikkusele, rääkisid eksperdid Äripäeva raadio saates „Küberruum“.
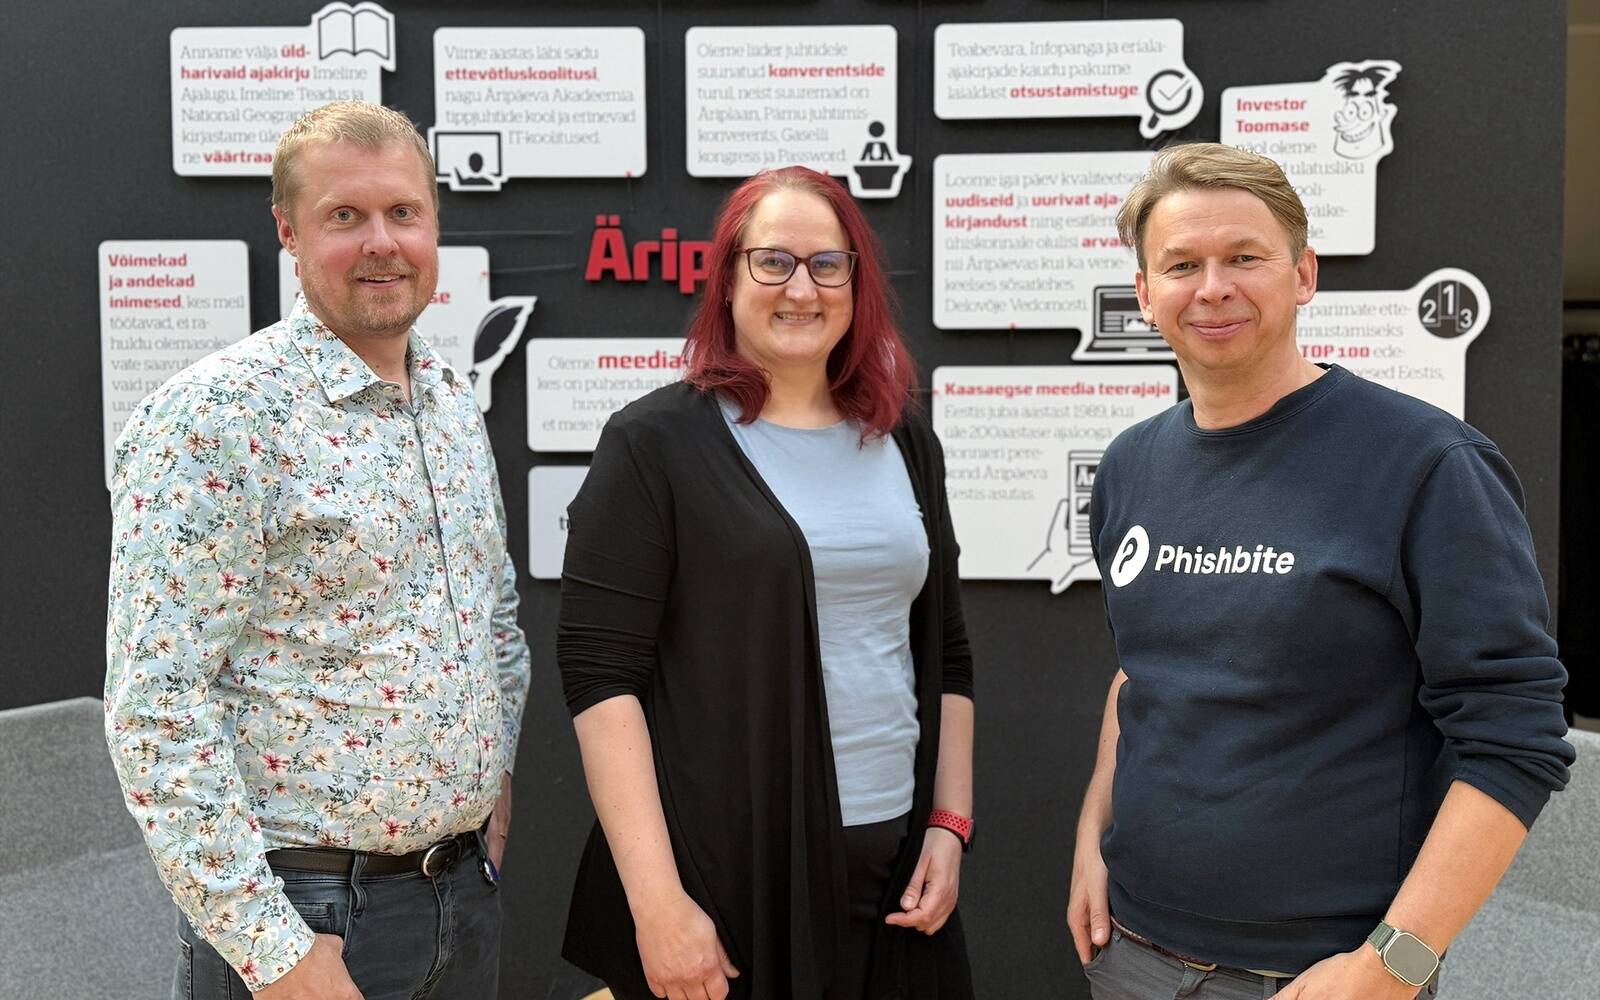
RIA küberturvalisuse analüütiku Helena Jürgensoni sõnul algab ettevõtte küberturvalisus juhist. Juht peab infoturberiske käsitlema samamoodi nagu teisi äririske ning looma ettevõttes keskkonna, kus turvalisus ei ole ainult IT- või infoturbejuhi ülesanne. Kui juhtkond turvanõuetesse tõsiselt ei suhtu, kandub sama suhtumine edasi ka töötajatele.
Seda, miks ei saa kogu vastutust panna töötajale, näitab ka Phishbite’i kaasasutaja Urmo Keskeli toodud statistika. Töötajatest, kellele Phishbite on saatnud vähemalt kümme õngitsussimulatsiooni, on 66% vähemalt korra eksinud. Keskeli sõnul võivad õnge minna ka kogenud IT- ja infoturbejuhid, sest sageli määrab tulemuse hetk, mil sõnum inimeseni jõuab – näiteks kiire tööpäev või olukord, kus petukiri seostub mõne päriselt oodatud tegevusega.
Suur osa pettustevastasest võitlusest toimub aga inimese jaoks märkamatult. Elisa digiturvalisuse tootejuhi Ivar Tennokese sõnul blokeerib operaator kümneid tuhandeid petusõnumeid kuus ning enne Ukrainas tegutsenud petukõnekeskuste sulgemist ulatus petukõnede arv miljoniteni kuus. Sedamööda, kuidas petturid oma võtteid arendavad, peavad ka kaitsemeetmed muutuma üha kiiremaks ja tehnoloogilisemaks.
Ettevõtete jaoks võivad ühe õnnestunud pettuse tagajärjed olla väga rängad. Jürgenson tõi näiteks kevadise juhtumi, kus Pärnumaa ettevõte kaotas võltsitud arve tõttu 1,6 miljonit eurot. Selliste pettuste puhul võivad kurjategijad kompromiteerida ettevõtte või tema partneri meilikonto, jälgida suhtlust ning sekkuda sobival hetkel, saates võltsitud arve või muudetud makseandmed.
Üha enam kasutatakse pettusteks ka uusi kanaleid ja tehnoloogiaid. Saates räägitakse muu hulgas Teamsi kaudu tehtud petukatsetest, QR-koodidest ning sellest, kuidas tehisintellekt aitab luua korrektses eesti keeles petukirju ja väga tõetruusid võltsveebe. Samuti võivad petturid kasutada ettevõtete veebilehtedel ja sotsiaalmeedias avalikult kättesaadavat infot, et valida sobiv sihtmärk ja muuta pöördumine usutavamaks.
Praktiliste soovitustena räägitakse saates ligipääsuõiguste piiramisest, kaheastmelisest autentimisest, tarkvara korrapärasest uuendamisest, paroolihaldurite kasutamisest ning töötajate järjepidevast koolitamisest ja testimisest. Ekspertide sõnul ei ole võimalik pettuseriski täielikult kaotada, kuid tehniliste lahenduste, läbimõeldud tööprotsesside ja inimeste teadlikkuse koosmõjul saab vähendada märgatavalt ohtu, et üks eksimus toob ettevõttele tõsiseid tagajärgi.
Saates on külas RIA analüüsi- ja ennetusosakonna küberturvalisuse analüütik Helena Jürgenson, Elisa digiturvalisuse tootejuht Ivar Tennokese ja Phishbite’i kaasasutaja Urmo Keskel.
Vestlust juhib Elisa meediasuhete juht Sigrid Hiis.

Hetkel kuum
Hetkel kuum


“100 inimest pole palka saanud”

Kohtumaja fuajees lahvatas pikk sõnasõda


TTJA menetlus tuvastas rikkumised


Podcastid








Enimloetud
1
2
“See äri tegeleb praegu ellujäämisega”
3
- PRO
Suur uusarenduste ülevaade
4
Ühtne Venemaa saab riigiduumas absoluutse enamuse
Viimased uudised
“100 inimest pole palka saanud”
Tagasi Äripäeva esilehele