
- OMX Baltic−0,54%317,22
- OMX Riga−0,32%991,73
- OMX Tallinn−0,48%2 241,4
- OMX Vilnius−0,49%1 490,64
- S&P 5000,31%7 376,86
- DOW 30−0,46%51 285,73
- Nasdaq 1,09%24 579,42
- FTSE 100−1,01%10 673,94
- Nikkei 225−5,96%57 434,77
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,9
- GBP/EUR0,00%1,2
- EUR/RUB0,00%91,35
- OMX Baltic−0,54%317,22
- OMX Riga−0,32%991,73
- OMX Tallinn−0,48%2 241,4
- OMX Vilnius−0,49%1 490,64
- S&P 5000,31%7 376,86
- DOW 30−0,46%51 285,73
- Nasdaq 1,09%24 579,42
- FTSE 100−1,01%10 673,94
- Nikkei 225−5,96%57 434,77
- CMC Crypto 2000,00%0,00
- USD/EUR0,00%0,9
- GBP/EUR0,00%1,2
- EUR/RUB0,00%91,35
Tähelepanu! Artikkel on enam kui 5 aastat vana ning kuulub väljaande digitaalsesse arhiivi. Väljaanne ei uuenda ega kaasajasta arhiveeritud sisu, mistõttu võib olla vajalik kaasaegsete allikatega tutvumine
Äripäev: pahatahtlik kood on eemaldatud

Riigi infosüsteemide ameti infoturbeintsidentide käsitlemise osakond CERT-EE võttis eile õhtul Äripäevaga ühendust, teatades, et ehitusuudised.ee veebilehele on lisatud pahatahtlik kood, mille kaudu kasutatakse külastajate arvuteid krüptoraha kaevandamiseks. Sama kood oli kõikides Äripäeva veebides.
Äripäeva digiarenduste juhi Dmitri Kovagini sõnul on kood nüüd igalt poolt eemaldatud.
Kood tähendas, et krüptoraha kaevandamiseks kasutati lugeja arvuti ressurssi. Seetõttu oli arvuti Äripäeva veebis viibimise ajal aeglasem kui tavaliselt. Äripäeva veebist lahkudes ei olnud lugeja arvuti enam koodist kuidagi mõjutatud, kinnitas Kovagin.
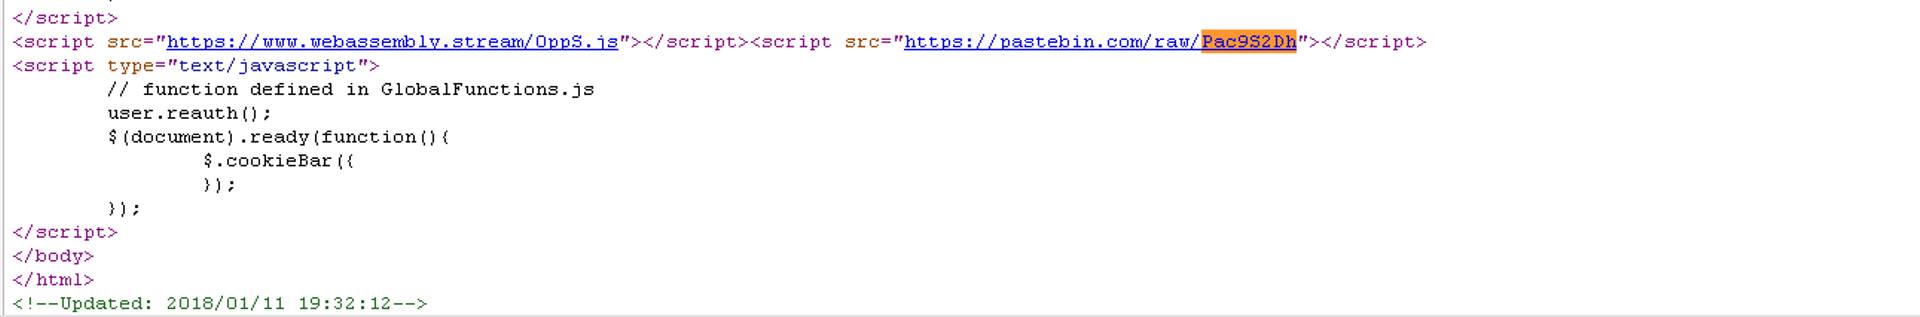
Praeguseks on selgunud, et Äripäeva veebiplatvormi tarnija ja majutaja NewsCycle pani kahtlast tegevust tähele eile ja asus kohe tegutsema. Teade probleemidest saabus NewsCycle'ist Äripäeva südaööl ja hommikul kella 4 paiku oli probleem kõrvaldatud. NewsCycle koostab praegu ametlikku aruannet intsidendi kohta.
Äripäev annab juhtunust lugejatele täpsemalt teada, kui kõik asjaolud on täiesti selged, ütles Kovagin.
Sellistest pahatahtlikest koodidest saab inglise keeles täpsemalt lugeda sellest artiklist.

Hetkel kuum
Hetkel kuum


IREN ja Micron -17%, Nvidia -9%


Investor Toomase kommentaar


Juubelile lähenev Raivo Hein lõi uue eesti vanasõna




Äripäeva eksperiment: käisime Portugalis korterit ostmas


Podcastid







Enimloetud
Viimased uudised
Juubelile lähenev Raivo Hein lõi uue eesti vanasõna
Tagasi Äripäeva esilehele